Toutes les réalisations
FinPay : une chaîne DevSecOps pour livrer chaque jour en toute sécurité
Pipeline CI/CD avec contrôles de sécurité à chaque étape, déploiements Kubernetes sans interruption, gestion des secrets et supervision pour une plateforme de paiement.
- Client
- FinPay
- Secteur
- Banque & assurance
- mises en production par semaine
- 46
- du commit à la production
- 38 min
- de disponibilité
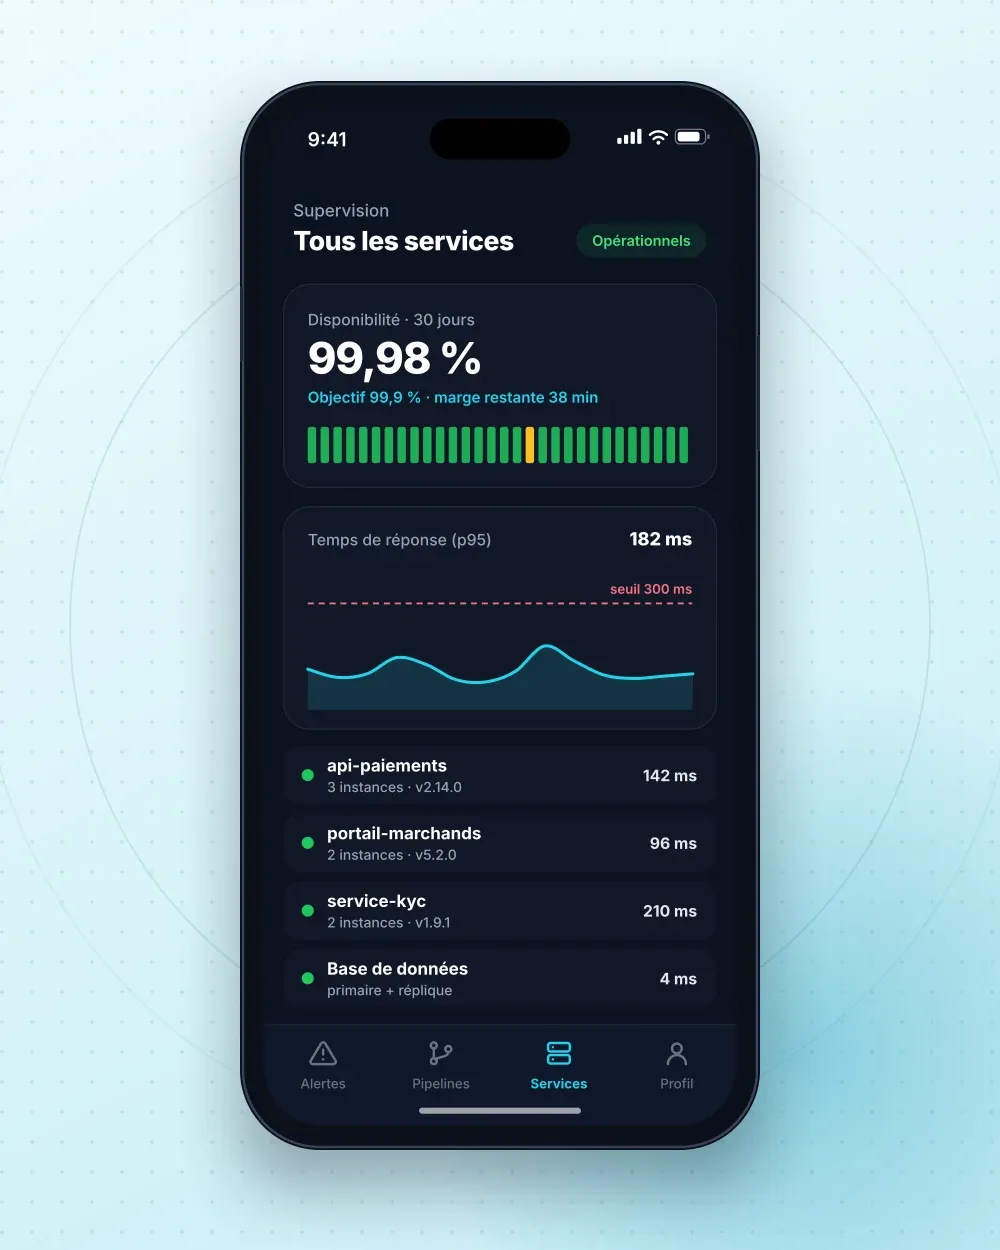
- 99,98 %
En images
Le problème
FinPay mettait en production une fois par mois, le week-end, après une longue liste de vérifications manuelles. Les audits de sécurité arrivaient en fin de projet et bloquaient les livraisons.
- Déploiements rares et risqués
- Dépendances vulnérables découvertes tardivement
- Secrets partagés dans des fichiers de configuration
La solution
Nous avons construit une chaîne DevSecOps complète
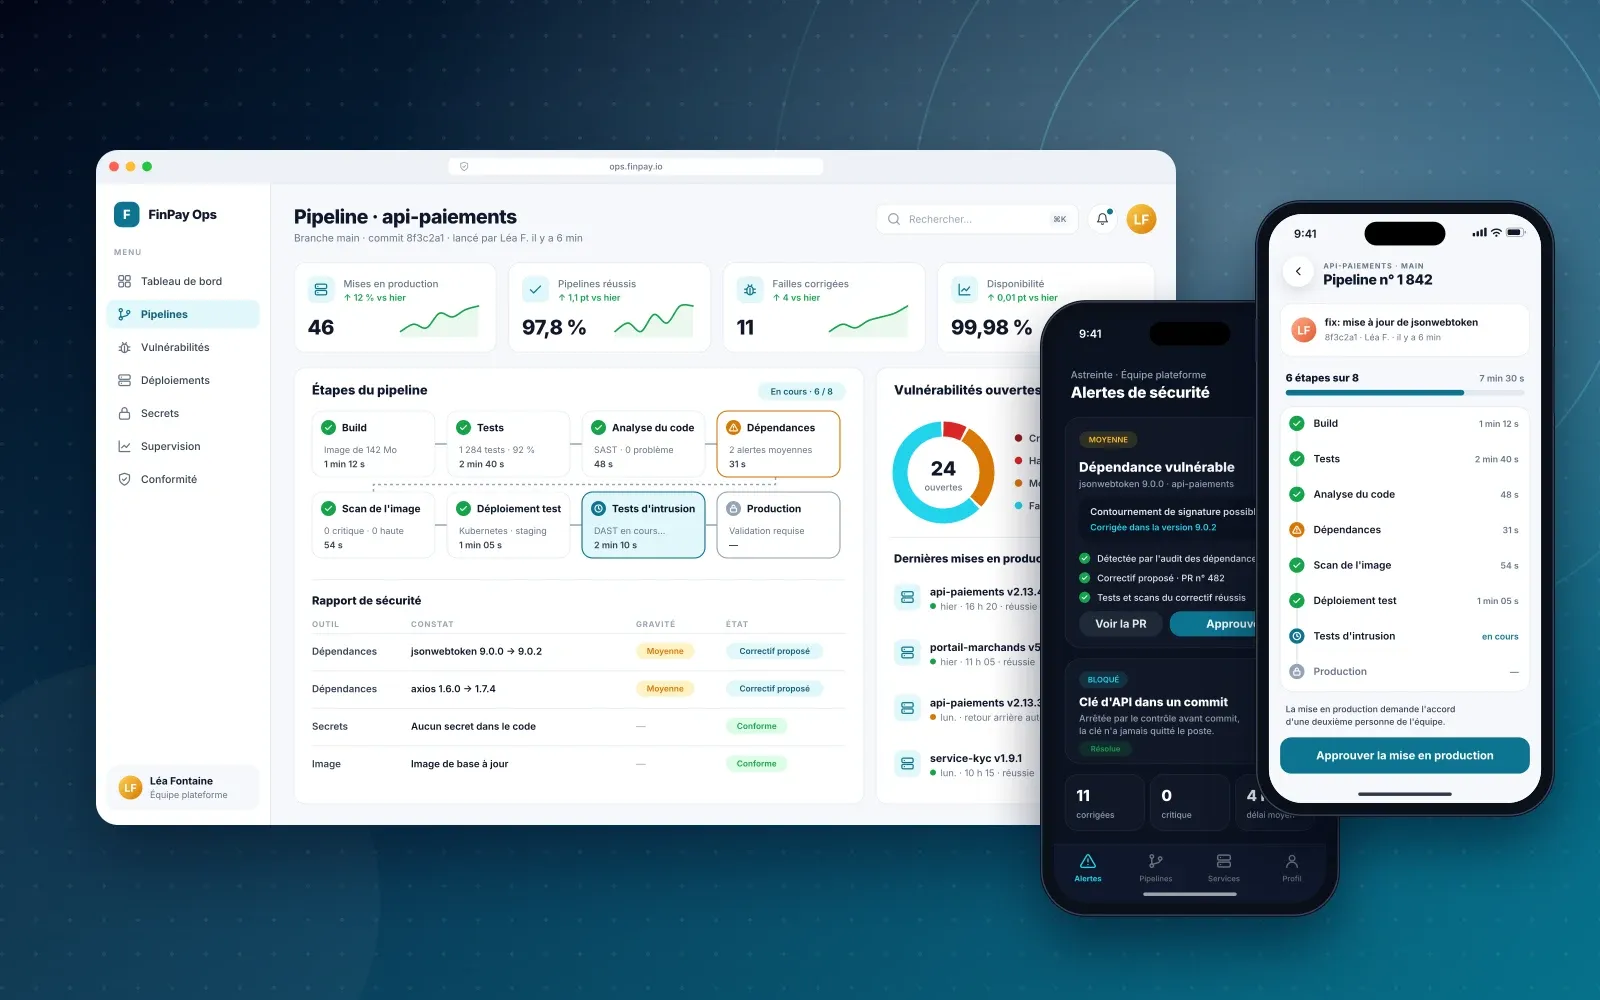
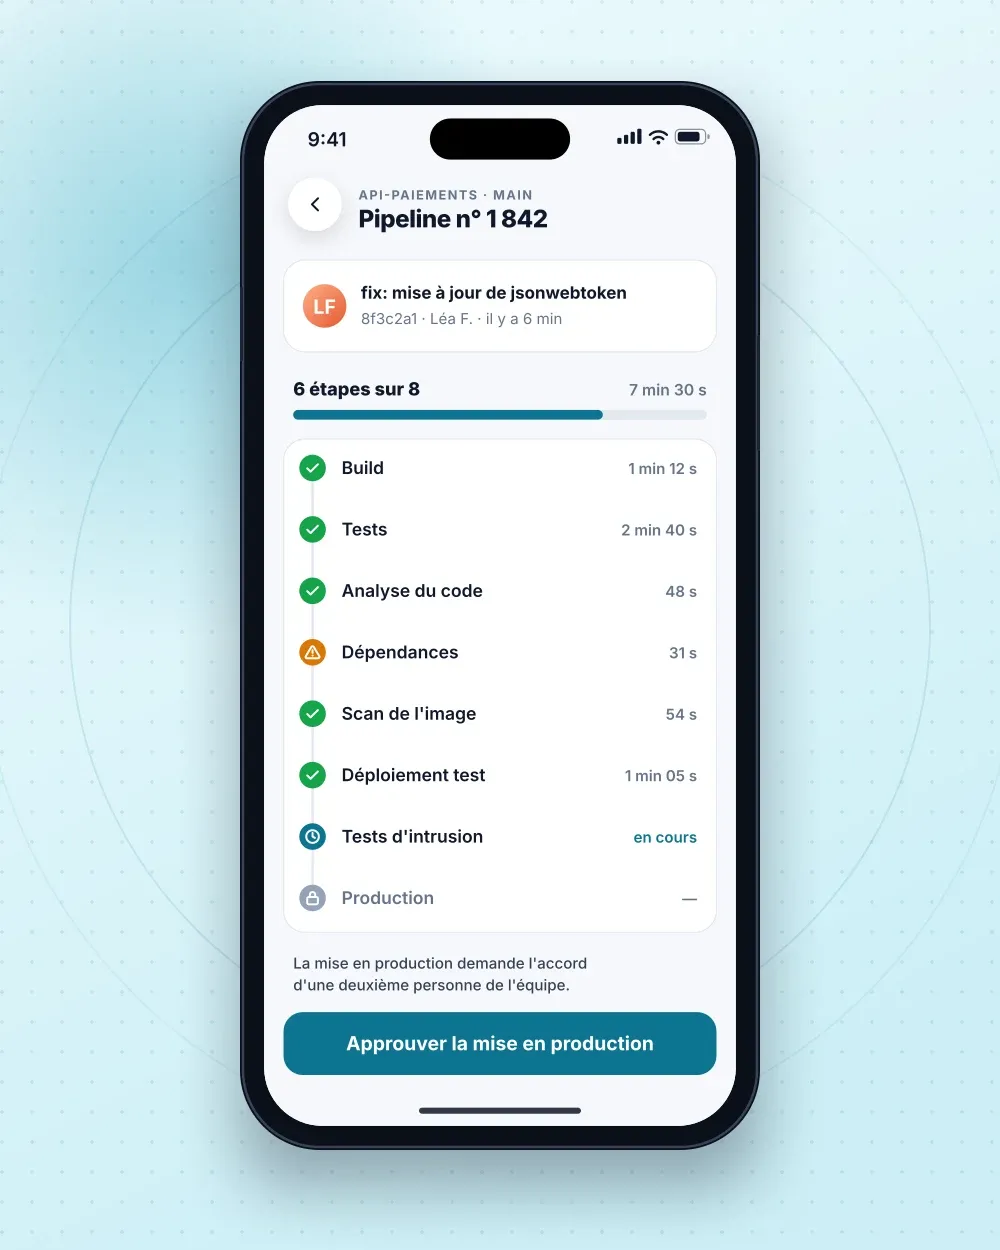
- Pipeline CI/CD : build, tests, analyse du code (SAST), audit des dépendances, scan des images et tests d'intrusion automatisés (DAST) sur l'environnement de test
- Déploiement sur Kubernetes avec retour arrière automatique si les indicateurs se dégradent, et validation à deux personnes pour la production
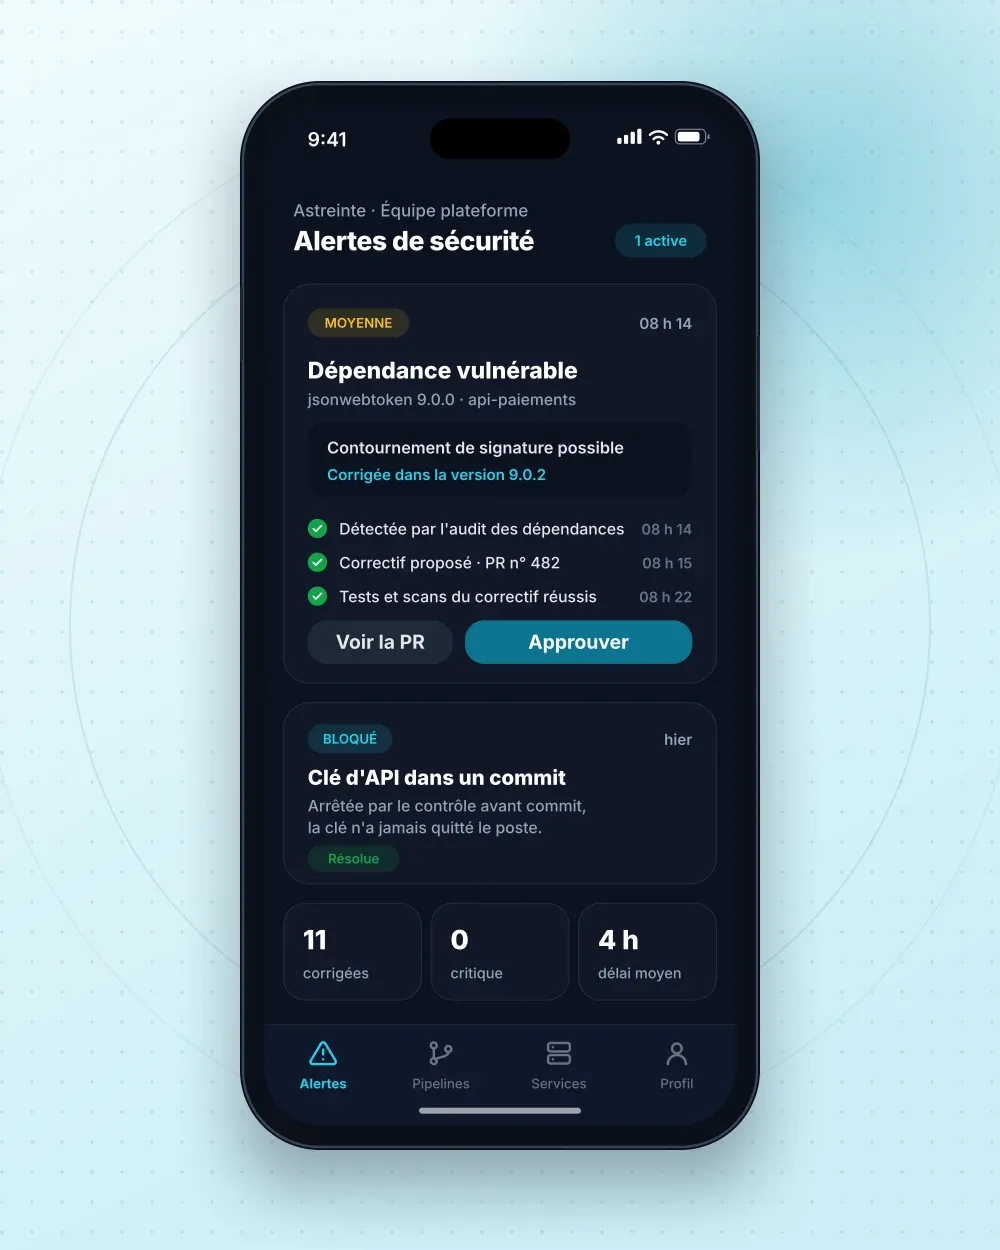
- Secrets dans un coffre dédié, contrôle avant commit qui bloque toute clé dans le code
- Supervision, alertes et tableaux de bord de disponibilité
Les développeurs ont été formés aux bonnes pratiques de sécurité et à la lecture des rapports.
Le résultat
FinPay met en production plusieurs fois par jour, les failles sont corrigées en quelques heures au lieu de plusieurs semaines et chaque déploiement laisse une trace utile pour les audits de conformité.
Un défi comparable ?
Décrivez-nous votre situation : un ingénieur vous répond sous 24 heures ouvrées.